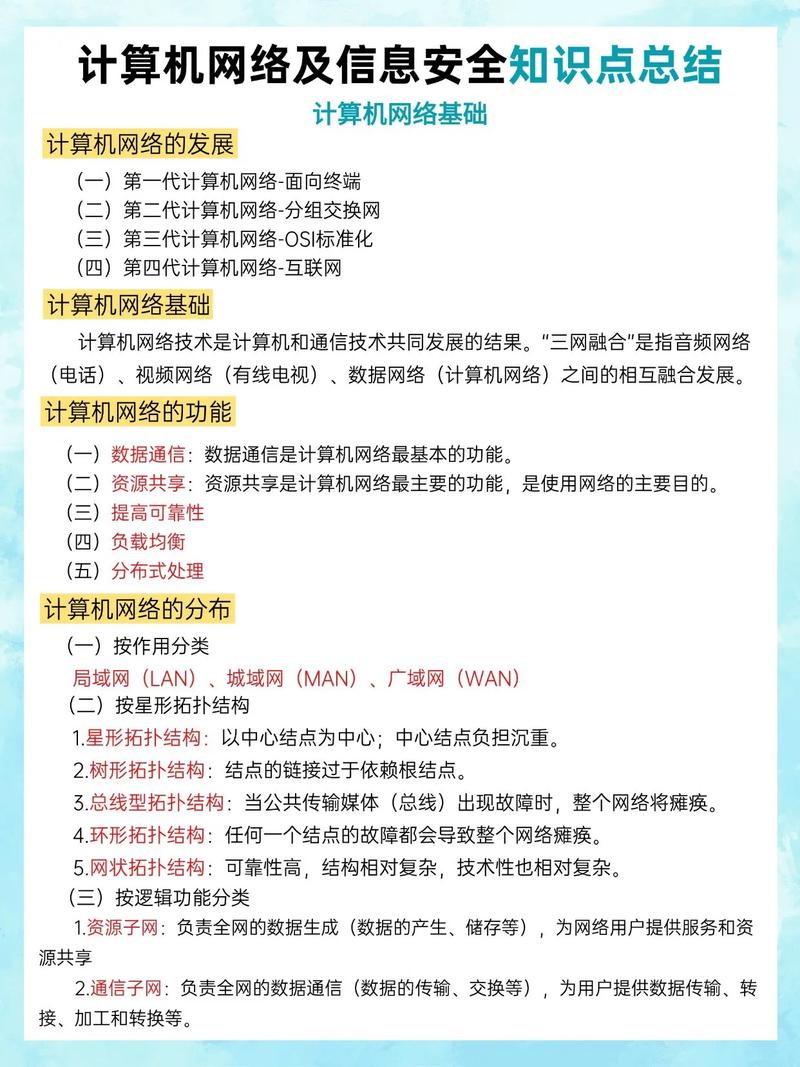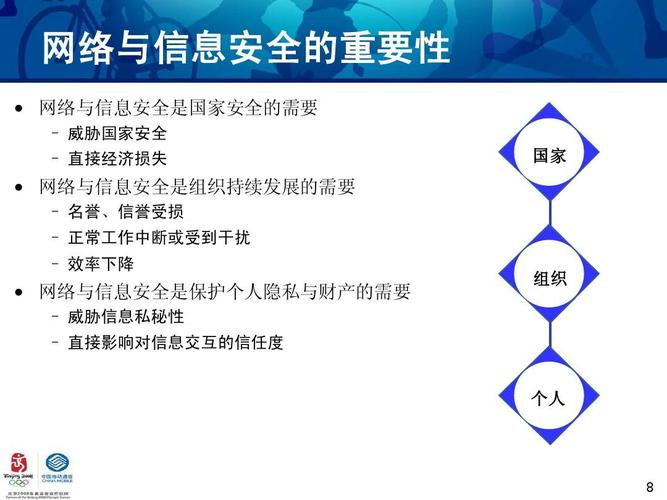
一、网络与信息安全基本概念
1.1 信息安全的核心目标(CIA三元组)
- 保密性(Confidentiality):确保信息仅被授权者访问,防止未经授权的泄露。
- 完整性(Integrity):保证信息在存储和传输过程中不被未授权修改或破坏。
- 可用性(Availability):确保授权用户能够及时、可靠地访问信息和系统。
扩展:有时还包括可控性(Controllability)和不可否认性(Non-repudiation)。
1.2 常见安全威胁
- 恶意软件:病毒、蠕虫、木马、勒索软件、间谍软件等。
- 网络攻击:DDoS攻击、中间人攻击(MitM)、SQL注入、跨站脚本(XSS)、零日漏洞利用。
- 社会工程学:钓鱼邮件、电话诈骗、伪装欺骗。
- 内部威胁:员工疏忽、恶意内部人员。
- 物理威胁:设备盗窃、环境灾害。
1.3 安全防护体系
- 防护(Protect):防火墙、入侵检测/防御系统(IDS/IPS)、访问控制、加密技术。
- 检测(Detect):安全审计、日志监控、SIEM(安全信息与事件管理)。
- 响应(Respond):应急响应计划、事件处置流程。
- 恢复(Recover):备份与灾难恢复、业务连续性计划。
1.4 关键安全技术
- cryptography):对称加密(AES)、非对称加密(RSA、ECC)、哈希算法(SHA-256)、数字签名。
- 身份认证与访问管理(IAM):多因素认证(MFA)、OAuth 2.0、OpenID Connect、RBAC/ABAC。
- 网络安全:TLS/SSL、IPsec、VPN、零信任网络架构。
- 应用安全:安全编码、输入验证、输出编码、CSRF防护、WAF(Web应用防火墙)。
1.5 安全标准与法规
- ISO/IEC 27001:信息安全管理体系(ISMS)国际标准。
- GDPR:欧盟通用数据保护条例。
- 网络安全等级保护2.0(中国):定级、备案、建设整改、监督检查。
- PCI DSS:支付卡行业数据安全标准。
二、网络与信息安全软件开发
2.1 安全开发生命周期(SDL)
将安全活动集成到软件开发的每个阶段:
- 需求分析:识别安全需求、合规要求、威胁建模。
- 设计:安全架构设计、攻击面分析、隐私设计(PbD)。
- 实现:安全编码规范、代码审查、静态应用安全测试(SAST)。
- 验证:动态应用安全测试(DAST)、渗透测试、交互式应用安全测试(IAST)。
- 发布与运维:软件成分分析(SCA)、运行时应用自我保护(RASP)、持续监控。
2.2 安全开发原则
- 最小权限原则:仅授予必需权限。
- 纵深防御:多层安全控制。
- 失效安全:系统故障时默认拒绝访问。
- 不信任输入:对所有输入进行验证和净化。
- 经济性原则:安全机制应简单易用。
2.3 常用安全开发工具
- SAST:Checkmarx、Fortify、SonarQube。
- DAST:OWASP ZAP、Burp Suite。
- SCA:Snyk、OWASP Dependency-Check、WhiteSource。
- 密钥管理:HashiCorp Vault、AWS KMS。
- 安全测试框架:OWASP MASTG(移动应用安全测试指南)、OWASP ASVS(应用安全验证标准)。
2.4 OWASP Top 10(2021)与防护
- 失效的访问控制:实施基于角色的访问控制,默认拒绝。
- 加密机制失效:使用强加密算法,妥善管理密钥。
- 注入:使用参数化查询、ORM、输入验证。
- 不安全设计:威胁建模、安全设计模式。
- 安全配置错误:硬化配置、自动化配置检查。
- 易受攻击和过时的组件:持续监控依赖、及时更新。
- 身份识别和认证失败:实施MFA、强密码策略、会话管理。
- 软件和数据完整性故障:数字签名、完整性校验。
- 安全日志和监控失败:集中日志、实时告警。
- 服务端请求伪造(SSRF):验证和限制URL、网络分段。
2.5 安全开发实践案例
- 威胁建模:使用STRIDE方法识别威胁。
- 安全代码审查:结对编程、自动化代码扫描。
- 依赖管理:使用软件物料清单(SBOM)、自动化漏洞扫描。
- DevSecOps:将安全嵌入CI/CD流水线,实现安全左移。
三、
网络与信息安全是系统性工程,需要技术、管理和法规的结合。在软件开发中,遵循安全开发生命周期、采用安全开发原则和工具,能够有效降低安全风险,构建可信赖的软件产品。随着新技术(如云原生、AI)的发展,安全挑战不断演变,持续学习和改进是保障安全的关键。